बिजनेस न्यूज़
SBI पर बड़ा साइबर अटैक, डार्क वेब पर लीक हुआ ग्राहकों का डेटा, जानें खुद को कैसे रखें सेफ?
4 min read | अपडेटेड October 21, 2026, 14:27 IST


सारांश
स्टेट बैंक ऑफ इंडिया (SBI) पर एक बड़ा साइबर अटैक हुआ है, जिसमें 3,897 ग्राहकों का निजी डेटा डार्क वेब पर लीक हो गया है। इस डेटा में नाम, मोबाइल नंबर, ईमेल और लोन से जुड़ी जानकारियां शामिल हैं।
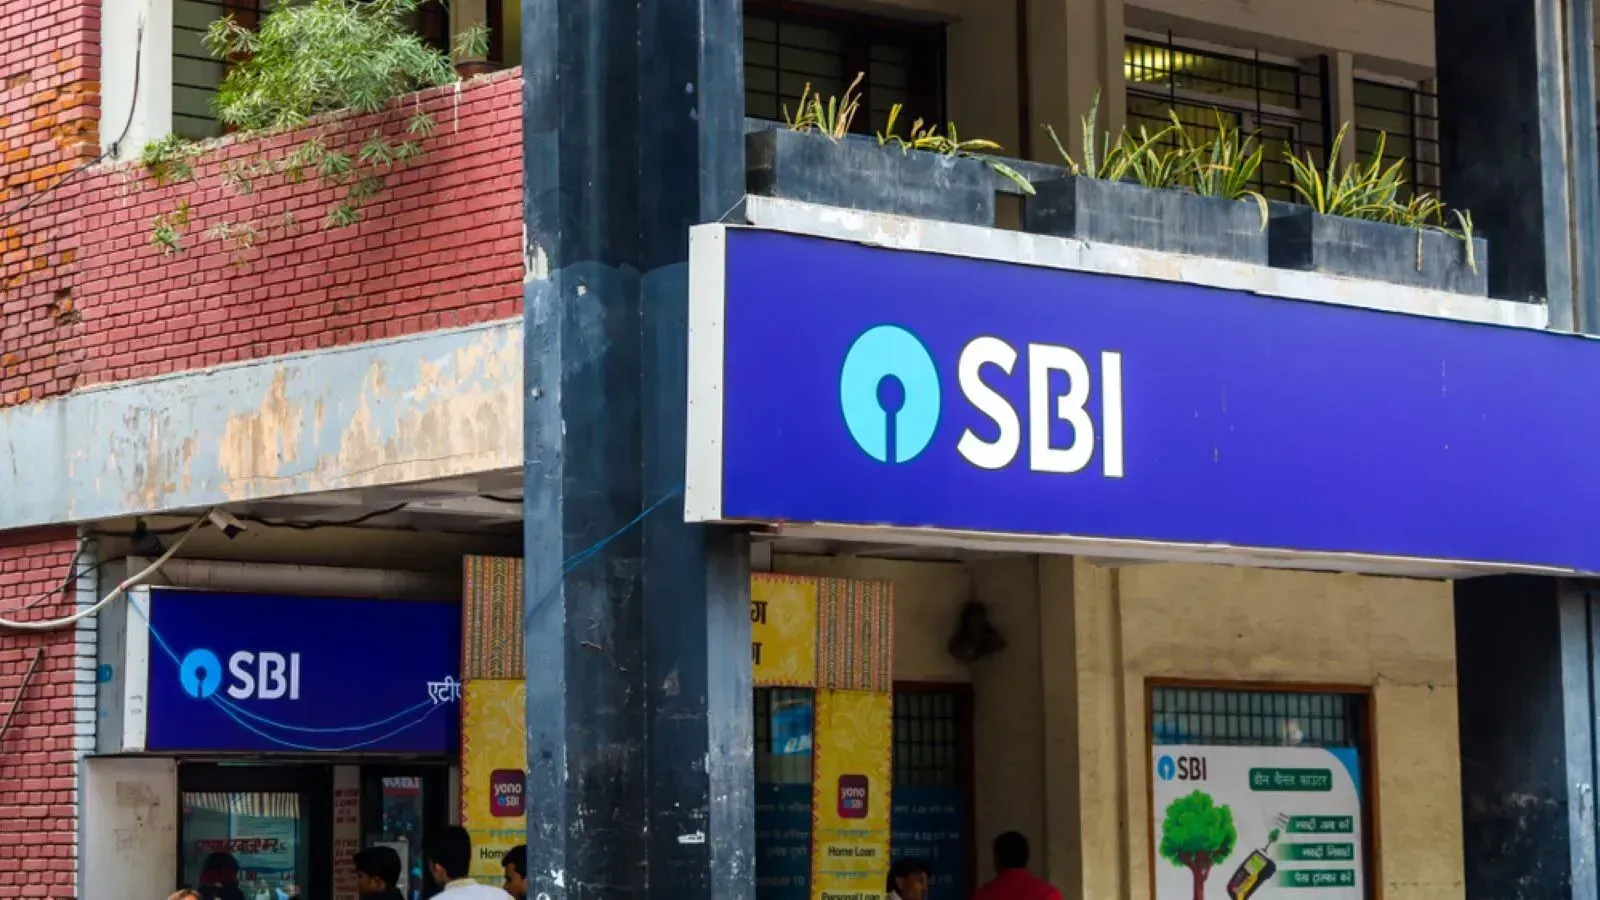
SBI पर साइबर अटैक के बाद डार्क वेब पर ग्राहकों का डेटा लीक होने से हड़कंप मचा।
देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया यानी एसबीआई पर एक बड़ा साइबर हमला हुआ है। इस साइबर अटैक के बाद बैंक के 3,897 ग्राहकों का संवेदनशील और निजी डेटा डार्क वेब पर लीक हो गया है। बैंक ने बुधवार को इस घटना की आधिकारिक जानकारी दी है। शुरुआती जांच में सामने आया है कि लीक हुए डेटा में ग्राहकों के नाम, मोबाइल नंबर, जन्मतिथि, ईमेल एड्रेस और घर के पते शामिल हैं। इसके अलावा ग्राहकों के लोन रिकॉर्ड्स, ब्रांड और कस्टमर आइडेंटिफायर्स से जुड़ी जानकारियां भी डार्क वेब पर उजागर हो गई हैं। इस घटना के सामने आने के बाद बैंक और ग्राहकों दोनों की चिंता बढ़ गई है, हालांकि बैंक ने भरोसा दिलाया है कि उसकी कोर सर्विस सुरक्षित हैं।
बैंक ने शुरू कराई उच्च स्तरीय जांच
डेटा लीक का मामला सामने आने के तुरंत बाद SBI ने इस पर एक्शन लेना शुरू कर दिया है। बैंक ने कहा है कि उसने इस पूरे डेटा लीक के नेचर और उसकी गंभीरता की व्यापक जांच के लिए एक स्वतंत्र साइबर सिक्योरिटी एजेंसी को नियुक्त किया है। यह एजेंसी पूरे मामले की पड़ताल कर रही है कि यह सेंधमारी कैसे हुई और कितना डेटा प्रभावित हुआ है। इसके साथ ही बैंक ने ग्राहकों और निवेशकों को आश्वस्त करते हुए साफ किया है कि इस डेटा लीक से बैंक के मुख्य बिजनेस ऑपरेशन, वित्तीय प्रदर्शन या कामकाज के जारी रहने पर कोई गंभीर असर नहीं पड़ेगा। बैंक का कोर सिस्टम पूरी तरह सामान्य तरीके से काम कर रहा है।
सिरियसिम ग्रुप पर लगा साइबर अटैक का आरोप
साइबर सिक्योरिटी से जुड़ी खुफिया जानकारी ट्रैक करने वाले सोशल मीडिया अकाउंट साइबरपल्स के मुताबिक, यह साइबर हमला सिरियसिम नाम के एक ग्रुप द्वारा किया गया है। इस घटना की पहली रिपोर्ट 16 अक्टूबर को सामने आई थी। साइबरपल्स की रिपोर्ट के अनुसार, डार्क वेब पर लीक हुए डेटा में 3 लाख 75 हजार CSV पंक्तियां और 2,722 PDF दस्तावेज शामिल हैं। इनमें ग्राहकों की निजी जानकारियों के अलावा लोन आवेदन, उससे जुड़े दस्तावेज और नए खाते खोलने के आवेदन शामिल हैं। इसके साथ ही ग्राहकों के पते और आवेदन से संबंधित अन्य संवेदनशील जानकारियां भी डार्क वेब पर मौजूद हैं। साइबरपल्स ने चेतावनी दी है कि इस डेटा का इस्तेमाल ग्राहकों की पहचान चुराने, वित्तीय धोखाधड़ी करने, फिशिंग अटैक और फर्जी लोन लेने के लिए किया जा सकता है।
नियामक की सख्ती और साइबर सुरक्षा का दबाव
यह घटना ऐसे समय में सामने आई है जब भारत का बैंकिंग नियामक बैंकों की सुरक्षा को लेकर लगातार सख्त रुख अपना रहा है। हाल के सालों में वित्तीय संस्थानों को निशाना बनाने वाले बढ़ते खतरों के बीच नियामक ने सभी बैंकों पर साइबर सुरक्षा ढांचे को मजबूत करने के लिए भारी दबाव बनाया है। इसके बावजूद इतनी बड़ी तादाद में ग्राहकों की निजी और संवेदनशील जानकारी का डार्क वेब पर आना सुरक्षा व्यवस्था पर सवाल खड़े करता है। हालांकि बैंक का कहना है कि वह अपने डिजिटल सुरक्षा तंत्र को लगातार अपग्रेड कर रहा है ताकि आगे इस तरह की घटनाएं न हों।
साइबर फ्रॉड से बचने के लिए क्या करें ग्राहक?
डेटा लीक होने के बाद ग्राहकों के लिए साइबर ठगी का खतरा बढ़ गया है। मुंबई के मशहूर वकील और साइबर व डेटा सुरक्षा मामलों के एक्सपर्ट प्रशांत माली ने बताया कि साइबर अपराधी इस चुराए गए डेटा का इस्तेमाल आम ग्राहकों को निशाना बनाने के लिए कर सकते हैं। उन्होंने ग्राहकों को सलाह दी है कि किसी भी अनजान लिंक पर कभी क्लिक न करें और अपना OTP, पिन, पासवर्ड या कार्ड का CVV किसी के साथ शेयर न करें। इसके अलावा लोन, KYC या बैंक खाते की समस्या को लेकर आने वाले किसी भी अचानक फोन कॉल की पहले अपने स्तर पर स्वतंत्र रूप से पुष्टि करें। किसी संदिग्ध लिंक या अज्ञात अटैचमेंट को खोलने से पूरी तरह बचें और यदि खाते में कोई भी संदिग्ध गतिविधि दिखे, तो तुरंत एसबीआई के आधिकारिक माध्यमों से ही इसकी शिकायत दर्ज कराएं।
संबंधित समाचार
लेखकों के बारे में
अगला लेख